顯示具有 阿里雲 標籤的文章。 顯示所有文章

2025年1月10日 星期五

阿里雲 網路攻擊的防護

面對現行網路攻擊,

阿里雲主要透過以下兩種產品防禦,

分別是WAFAnti-DDoS高防


WAF(Web應用防火牆)

WAF用於防禦七層的攻擊

阻擋Http FloodCC AttackSQL Injection、爬蟲攻擊等


Anti-DDoS高防

Anti-DDoS高防針對三、四層攻擊防禦,

阻擋流量型攻擊方式,


但服務可能會遇到攻擊既有流量型攻擊,又混雜的Web應用層攻擊,

這時如果只使用一種網路防護產品無法達到全面的防護

阿里雲上有提供配套方案,可透過在WAF前加上Anti-DDoS高防,用域名接入方式將WAFcname加入為高防的防禦對象

透過以上方式,讓阿里雲WAFDDoS高防形成有效的協同作用,DDoS高防首先清洗流量型攻擊,減少WAF的負擔,使其能夠更專注於應用層的安全偵測和攔截。

再搭配有效的黑白名單,排除異常IP與服務IP,進一步防禦與提高效率。

這種分層防護機制有效減少了WAF的工作量,並提高整體處理效率為服務提供更強大的網路安全保障。從而確保服務可持續運行

2025年1月7日 星期二

阿里雲DDOS高防介紹

近期服務有被DDOS攻擊查看阿里雲DDOS高防,確認以下資訊

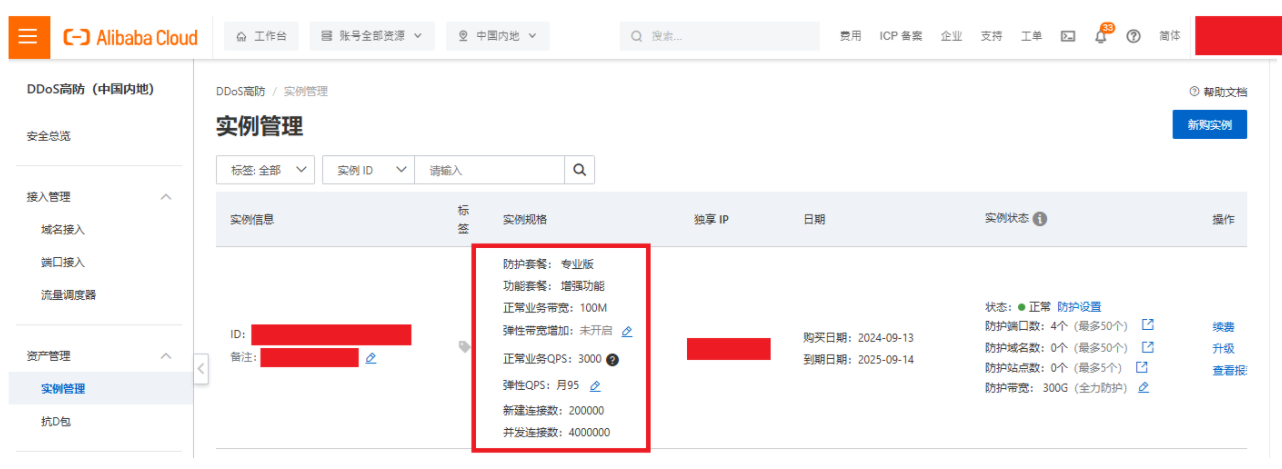
實例規格如下
一張含有 文字, 螢幕擷取畫面, 數字, 字型 的圖片

自動產生的描述

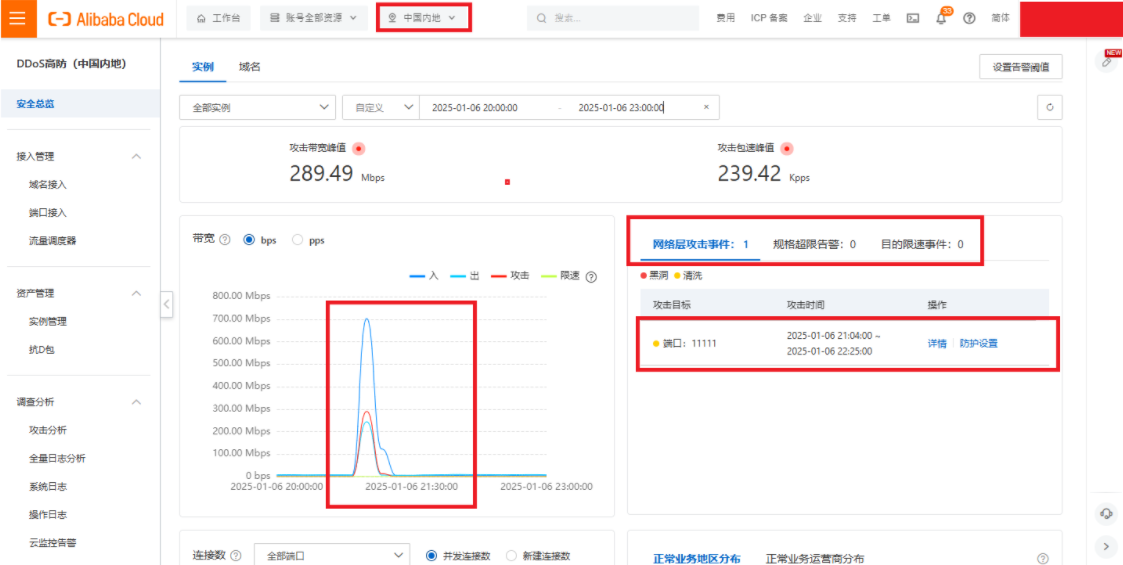
如果攻擊是超過規格會在下方紅框處顯示事件(規格超限告警)、同理目的限速事件也是。如果控制台沒有數據代表就是沒有觸發規格超限告警、目的限速事件。另外,超限告警並非及時資訊,需要到周一10:00產出

然而,規格超限告警是當業務規格超出購買規格時提示的告警資訊,不會影響業務,當多次超出才會影響丟包等資訊;
可以關注目的限速事件,當觸發目的限速事件會對業務產生影響。


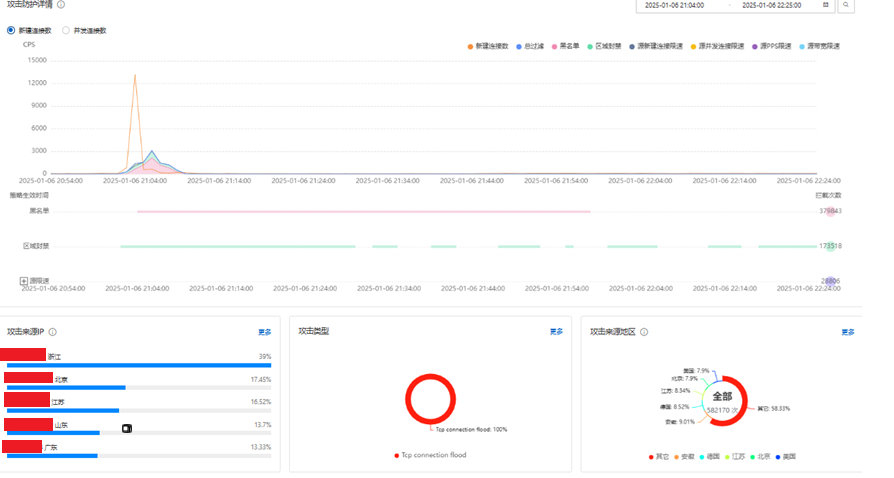
此次攻擊最高為700Mbps,來自國內的攻擊,我們購買的防禦帶寬為300G,所以不會是流量攻擊造成影響,有查看到連接數異常上升,較有可能為連接型攻擊有部分請求漏過,導致源站服務異常(因為併發連接數為100,000,此次攻擊連接數已達270,000導致可能丟包)( 併發連接數可以作為影響服務的一個依據,具體要看您後端源站連線數承受能力)
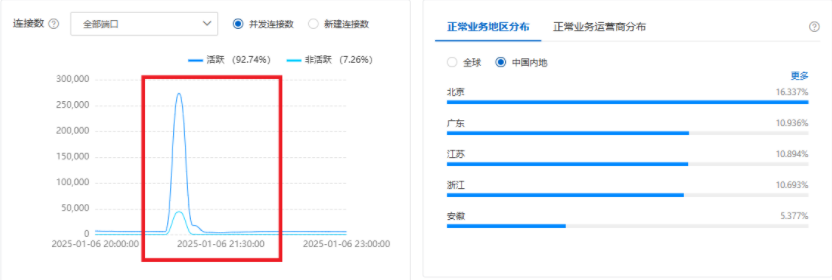
一張含有 文字, 數字, 軟體, 圖表 的圖片

自動產生的描述

一張含有 螢幕擷取畫面, 文字, 行, 數字 的圖片

自動產生的描述

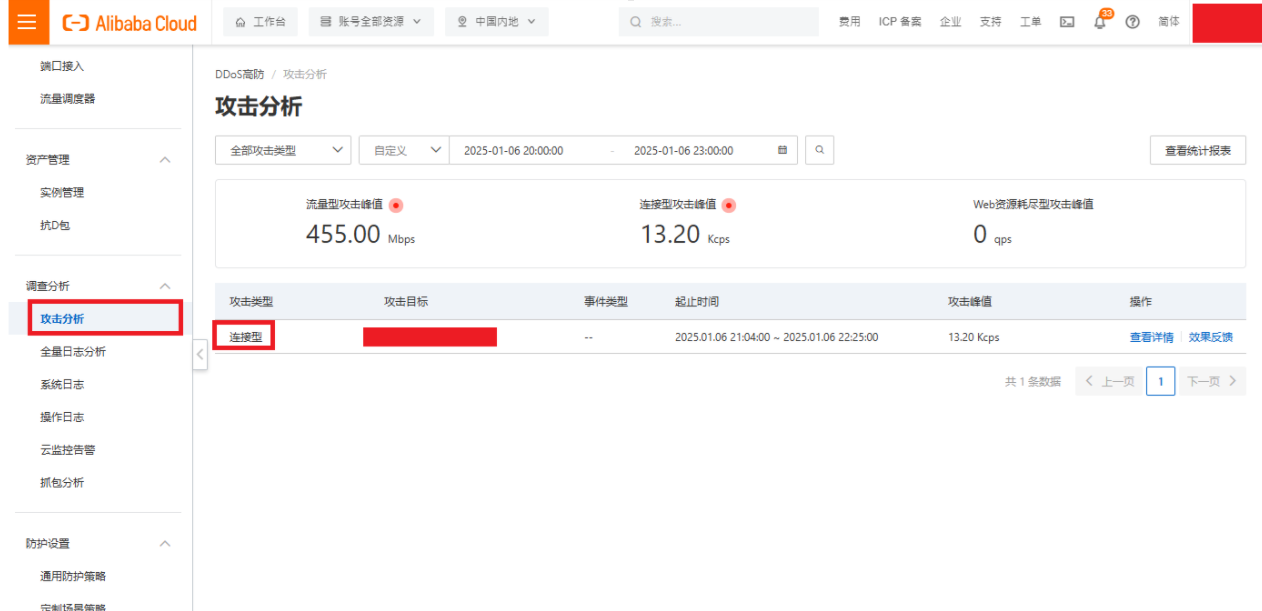
從攻擊分析也可看出為連接型的DDOS攻擊

一張含有 文字, 軟體, 數字, 電腦圖示 的圖片

自動產生的描述


一張含有 文字, 螢幕擷取畫面, 數字, 圖表 的圖片

自動產生的描述


因為這次攻擊我們也進行了調整,

對四層做源限速、目的限速策略,以及調整彈性QPS((會額外產生費用,只有超過基礎的QPS和連接數才會產生費用)),並且搭配AI智能防護保護四層的連接型攻擊


限速配置

例如正常用戶的存取頻率是60秒5次,那麼可以設定成60秒存取超過20次就會加入黑名單,若進入黑名單,則其連線請求都會被丟棄。


開啟彈性QPS,彈性QPS為300,000,新建連接數為200,000,併發連接數為4,000,000(可參考QPS 文檔)
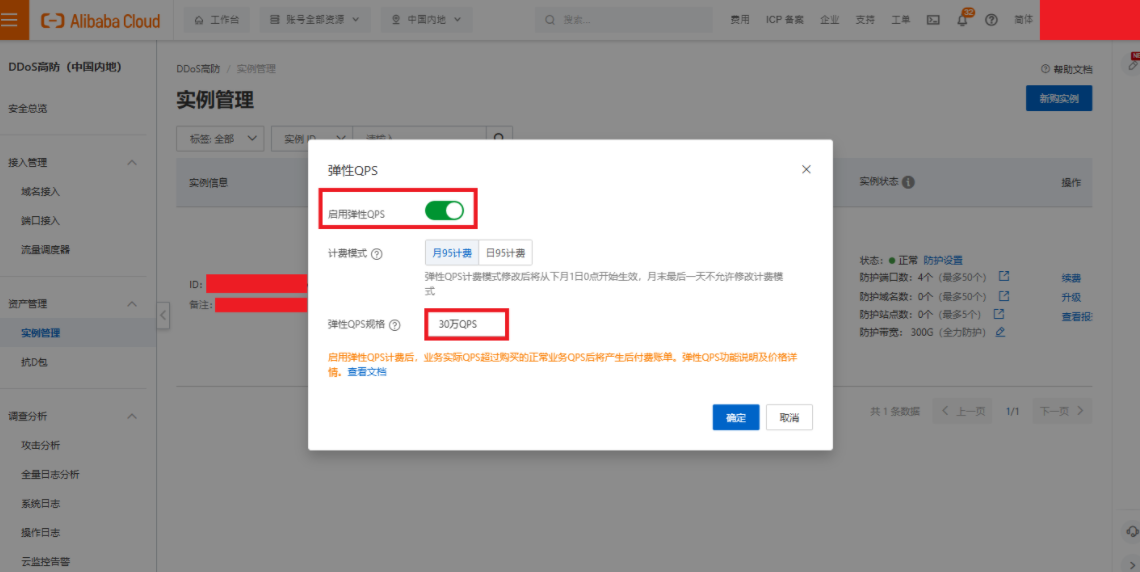
一張含有 文字, 軟體, 螢幕擷取畫面, 電腦圖示 的圖片

自動產生的描述


端口接入 為四層接入、域名接入 為七層接入

因為此次攻擊為針對WEB協議的CC攻擊還是建議改為七層接入避免影響服務

且因為是七層接入,遭受四層攻擊高防不會轉發,會直接丟棄,源站不會遭受影響,可以正常防護四層


文件參考

彈性QPS:

https://help.aliyun.com/zh/anti-ddos/anti-ddos-pro-and-premium/product-overview/billing-of-the-burstable-qps-feature?scm=20140722.S_help%40%40%E6%96%87%E6%A1%A3%40%402330815.S_BB1%40bl%2BRQW%40ag0%2BBB2%40ag0%2Bos0.ID_2330815-RL_%E5%BC%B9%E6%80%A7QPS-LOC_doc%7EUND%7Eab-OR_ser-V_4-P0_0&spm=a2c4g.11186623.d_help_search.i5


四層防護策略: 

https://help.aliyun.com/zh/anti-ddos/anti-ddos-pro-and-premium/user-guide/create-an-anti-ddos-protection-policy?spm=a2c4g.11186623.help-menu-28396.d_2_4_0_2_1.1dbe5078MR8xOH


超限告警數據更新時間
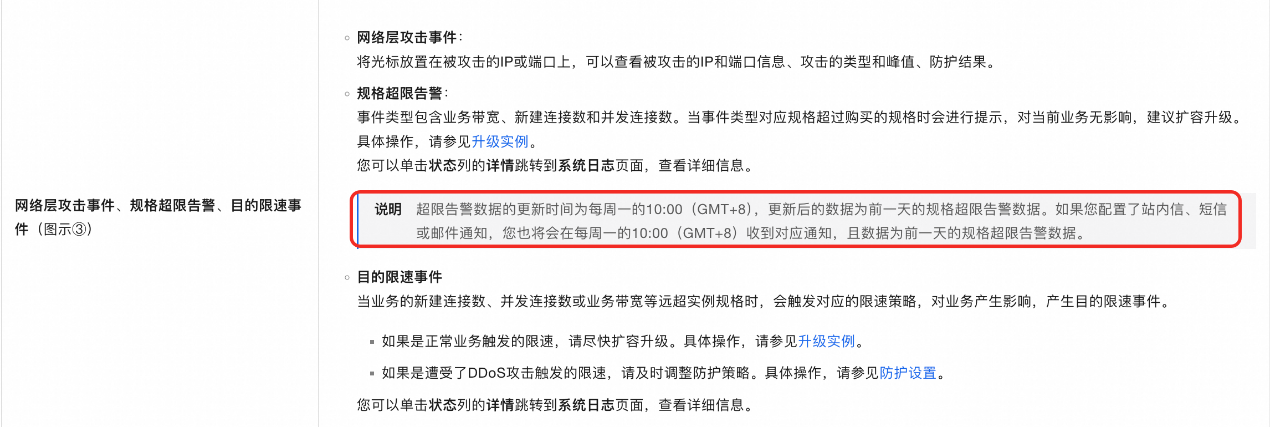
一張含有 文字, 螢幕擷取畫面, 字型, 數字 的圖片

自動產生的描述


2025年1月6日 星期一

如何在阿里雲中有效防護DDoS攻擊並阻擋大量流量

前提條件:

已購買DDoS高防(中國內地)實例或DDoS高防(非中國大陸)實例

DDoS高防(中國內地)實例或DDoS高防(非中國大陸)

中國站vs.國際站 差別:

DDoS高防(中國內地):端口接入應用層防護增強功能

DDoS高防(非中國大陸):端口接入應用層防護增強功能


什麼是新建連接數?併發連接數又是什麼?何謂正常值?攻擊?

新建連線數 (New Connections)
定義:新建連線數指的是在某段時間內,系統可以接受的新的網路連線請求的最大數量。
用途:此指標通常用於衡量一個服務(例如負載平衡器、雲端伺服器等)能在單位時間內接受的最大連線數。對於需要高並發的服務,必須確保該數值足夠大,以避免連線被拒絕。
例如,設定為 5000 表示每秒最多可以接受 5000 個新的連線請求。

並發連線數 (Concurrent Connections)
定義:並發連接數指的是同時維持的連接數。在任意時刻,系統上所有處於「連線」狀態的用戶端和伺服器之間的連線總數。
用途:此指標主要衡量系統的連接負載能力。如果並發連線數過高,系統可能會出現效能瓶頸,導致服務的延遲和逾時。
例如,設定為 100,000 表示系統能夠同時支援最多 100,000 個活躍連線。

正常值(Normal Traffic)
同時連線數(Concurrent Connections):指在某一時刻,客戶端與服務端之間維持的有效連線數量。正常業務中的波動範圍在可接受範圍內。
新連線數(New Connections):指每單位時間內建立的新連線數量。正常業務中的新連線數是穩定且連續的,反映業務請求量的增長。

攻擊(Attack Traffic)
瞬時性(Burst Traffic):攻擊流量通常在短時間內突然激增,這會對系統造成衝擊,並遠超過正常業務流量的波動範圍。
沒有規律(Irregular Pattern):攻擊流量沒有明顯的規律或可預測的模式,可能會以不規則的方式湧入系統,而正常業務流量一般呈現較為規律的變化模式。


提高DDos高防有效阻擋攻擊的方法

1.開啟QPS

上傳進度:已上傳 191047 個位元組 (共 191047 個位元組)。


啟用QPS超過基本的QPS和連線數後才會產生費用,如果不想開啟彈性QPS,或是可以點選右側的升級,直接升級QPS和連線數,一般彈性QPS適用於偶爾流量的增加,直接升級QPS是業務一直都有增加

彈性QPS計費標準說明可參考:
https://www.alibabacloud.com/help/zh/anti-ddos/anti-ddos-pro-and-premium/product-overview/billing-of-the-burstable-qps-feature?spm=a2c63.p38356.0.i0

2.設置四層AI防護

點選"防護設置"→"通用防護策略"→"非網站業務DDos防護"→"AI智能防護"點選設置

參考資料:
https://help.aliyun.com/zh/anti-ddos/anti-ddos-pro-and-premium/user-guide/configure-intelligent-protection?spm=a2c4g.11186623.0.preDoc.2530240f3t4vi5

3.對四層進行源限速和目的限速策略

點選"防護設置"→"通用防護策略"→"非網站業務DDos防護",可進行源限速和目的限速。

詳細設置可參考:
https://help.aliyun.com/zh/anti-ddos/anti-ddos-pro-and-premium/user-guide/create-an-anti-ddos-protection-policy?spm=a2c4g.11186623.0.nextDoc.7ee07c5cjsNuWL

4.針對部分IP進行黑名單,白名單設置

點選"防護設置"→"通用防護策略"→"基礎設施DDos防護",進行黑名單及白名單設置。
黑名單:

自訂的黑名單:永久生效(目前黑名單最多封鎖7天,而非永久生效)
智慧防禦演算法下發的黑名單:DDoS高防智慧防禦演算法標記的惡意IP,有效期限由智慧防禦演算法動態計算,最短5分鐘,最長1小時。如果惡意IP在有效期限內有持續的惡意攻擊行為,DDoS高防將自動延長有效期限。

白名單:僅支援自訂的白名單,永久生效

參考資料:
https://help.aliyun.com/zh/anti-ddos/anti-ddos-pro-and-premium/user-guide/set-blacklist-and-whitelist-for-anti-ddos-pro-instance-ip?spm=a2c4g.11186623.0.i8

2024年12月30日 星期一

有關國際站與中國站DCDN域名搬遷

 有關國際站與中國站DCDN域名搬遷
 

DCDN遷移主要涉及域名和配置的遷移,而不是資料本身,因為DCDN是緩存在節點上的內容,以下將分為中國站與國際站來講解說明。


中國站

//上圖為中國站介面

DCDN控制台提供了「域名遷入」功能,允許用戶自行將域名從一個帳號遷移到另一個帳號。

步驟簡述:

在新帳號的DCDN控制台選擇「域名遷入」。

進行域名歸屬驗證(通常是通過添加TXT記錄到DNS解析)。

驗證通過後,完成域名遷入。

理論上,在DCDN的管理域名上


國際站


//國際站如上圖,紅框位置為按鈕本該位置,目前是沒有的

理論上,官方文檔文字描述與中國站一致,應要可以在域名管理

頁面使用遷移域名服務。

但實際上因為近期介於 DCDNESA 產品接替,短時間官方對於國際站目前還是不會提供遷移域名按鈕在介面上。


目前可提繳工單,授權後台請其協助操作。

並在工單內部提供如下資訊:

國際站 DCDN 無域名搬遷按鈕可操作,授權給後台同學搬遷

舊阿里雲 UID:(填入)

需搬遷域名:(填入)

新阿里雲新 UID:(填入)


參考資料:

中國站DCDN域名遷入:

https://help.aliyun.com/zh/edge-security-acceleration/dcdn/user-guide/migrate-dcdn-domain-names-across-accounts


國際站DCDN域名遷入:

https://www.alibabacloud.com/help/zh/edge-security-acceleration/dcdn/user-guide/migrate-dcdn-domain-names-across-accounts?spm=a2c63.m28257.0.i3


2024年12月24日 星期二

阿里雲的DDoS高防設定

阿里雲的DDoS高防的實例規格如下

中國內地與非中國內地可選購的規格也有差異


中國內地的高防防護

1.保底防護:設定保底的防護流量,保底防護和彈性防護相同則無額外費用也無額外防護

2.彈性防護:超過保底但不大於彈性防護的流量仍可有效防護,依據超出保底防護的帶寬產生後付費


非中國內地的高防防護

1.保險防護:每月兩次阻擋5G以上異常流量

2.無限防護:每月無次數限制阻擋5G以上異常流量

無法選擇防護流量


可依業務選擇帶寬流量(流量按流入或流出中的較大值計算)

如流量大於所選帶寬 無法承諾SLADDoS防護效果 會造成丟包或影響業務


防護域名與端口數可依業務需求調整,業務QPS影響新建連接數與併發連接數依需求提高(與防護CC攻擊的異常請求相關)

具體QPS與連接數關聯可參考以下

2024年12月22日 星期日

阿里雲設定日誌告警

 1. 配置通知對象

左側導覽列中 ->警告中心頁面,例:設定使用者Bob


2.建立使用者群組

新增使用者群組對話方塊中,將Bob加入到test群組,按一下確認。


3. 配置告警规则

1.警報中心 ->警報規則頁籤 ->點選新建警報。


2. 在新警告面板中 ->設定查詢統計 ->按一下新增。


3. 在查詢統計對話框中->目標日誌庫 ->預覽查看 ->確認。


4. 配置觸發條件

新建警報 ->觸發條件有資料時告警 ->嚴重(這裡選中)


5. 配置通知策略

警報中心 ->通知策略 ->內容模板頁籤 ->在操作列點選修改。


6. 配置信箱告警的發送內容


AWS 帳戶異常活動處理方式

搜尋此網誌